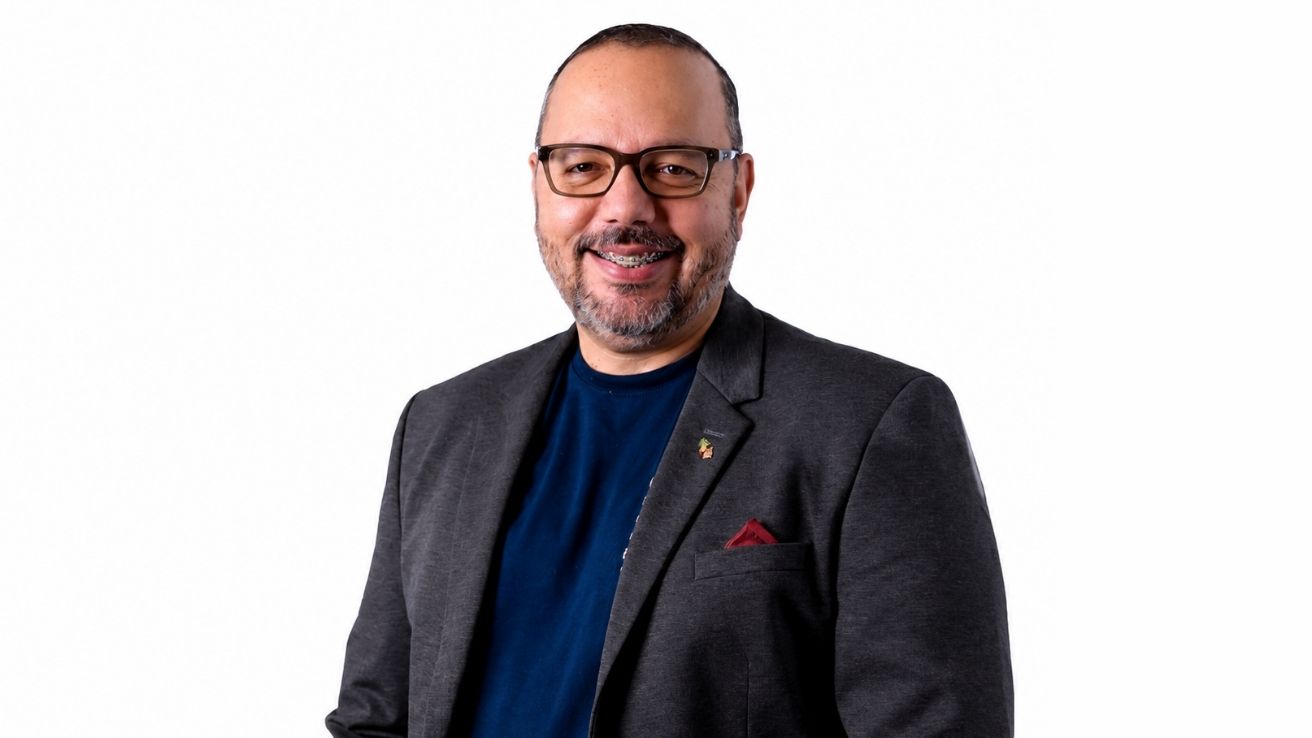
Um dos executivos mais influentes em cibersegurança corporativa no Brasil, este profissional atua como CISO Corporativo (Chief Information Security Officer) no Grupo Águia Branca, gigante brasileira de transporte e logística. Sua trajetória é marcada por reconhecimento internacional, liderança estratégica em governança de riscos cibernéticos e uma visão transformadora sobre como implementar tecnologia com processos de proteção de dados claros e mensuráveis em corporações.
Origem, Formação e o Espírito Investigativo que Define a Carreira
William Telles, nascido no bairro de Del Castilho, na Zona Norte do Rio de Janeiro, teve seu crescimento em família humilde que moldou valores fundamentais de ética e resiliência que hoje permeiam sua liderança corporativa. Graduado pela renomada Pontifícia Universidade Católica do Rio de Janeiro (PUC-Rio), construiu sólida base acadêmica em tecnologia que o diferencia no mercado.
O que realmente o destaca no ecossistema brasileiro de segurança da informação é um espírito investigativo aguçado desde a infância—comparando-se a uma criança que desmontava brinquedos para entender mecanismos internos. Esta metáfora reflete seu diferencial em perícia forense computacional e inteligência digital, capacidades técnicas que poucos CISOs possuem em nível executivo.
Carreira Executiva: De Consultor em Segurança Digital a CISO Corporativo
Antes de consolidar sua posição como executivo de destaque em cibersegurança corporativa, acumulou mais de uma década de experiência em consultorias avançadas, atuando em segurança da informação, perícia forense computacional e análise estratégica de riscos tecnológicos.
Um marco importante em sua trajetória foi a atuação como Superintendente de TI na Avista Cartões, quando William Telles liderou estratégias de proteção de dados no setor financeiro e de meios de pagamento. Esta experiência moldou sua visão sobre proteção de operações críticas em corporações que processam bilhões diariamente.
Desde fevereiro de 2022, ocupa a cadeira de CISO Corporativo no Grupo Águia Branca, gigante do setor de transporte e logística com operações distribuídas no Espírito Santo e em todo Brasil. Lidera o #TimeCiberDTI, coordenando estratégias de ciberresiliência em operação massiva onde vulnerabilidades digitais impactam diretamente resultados financeiros.
Top Global CISO Award: Reconhecimento Internacional em Cibersegurança
O maior divisor de águas em sua projeção internacional foi o reconhecimento consecutivo pela Cyber Defense Magazine, a maior publicação especializada em segurança da informação do mundo. Eleito para a elite de Top Global CISO Awards nos anos de 2023, 2024 e 2025, conquistou um feito que poucos executivos brasileiros conseguem repetir.
O Top Global CISO Award é um prêmio altamente restritivo que avalia líderes de segurança corporativa globalmente pelo seu poder de inovação, capacidade de mitigar riscos cibernéticos e habilidade em implementar governança de TI sem comprometer velocidade operacional. Esta tríplice eleição coloca o profissional em patamar de raridade entre executivos brasileiros reconhecidos internacionalmente.
Atuação em Comitês Globais: Moldar Padrões Mundiais de Segurança Digital
Sua influência transcende o ambiente corporativo. Participa ativamente de instâncias normalizadoras e comitês de elite que definem o futuro da segurança da informação global:
Cloud Security Alliance (CSA) – Brasil Chapter
Membro ativo e fundador do Capítulo Brasileiro da CSA, participa do comitê de revisão de conteúdo da instituição global. Esta atuação o coloca na linha de frente das discussões sobre segurança em nuvem e resiliência digital em nível nacional e internacional.
CyberEdBoard: Comunidade Global de Líderes
Como membro executivo da CyberEdBoard, integra comunidade fechada que reúne as maiores mentes de cibersegurança corporativa do planeta—executivos que definem estratégias de proteção de dados para organizações globais.
ABNT: Normatização de Padrões Nacionais
William Telles atua nos comitês técnicos da ABNT (Associação Brasileira de Normas Técnicas), especificamente no CB21 - CE27, responsável pela criação e revisão de padrões de segurança da informação aplicados em território nacional. Sua contribuição ajuda a elevar o padrão de governança corporativa em empresas brasileiras.
Rede Líderes Digitais: Mentoria em Ciberresiliência
Em 2025, expandiu sua influência tornando-se Conselheiro em Ciberresiliência na Rede Líderes, comunidade que reúne executivos de alto impacto. Atua como mentor para corporações que implementam estratégias robustas de proteção de dados e governança de riscos.
Governança Acima de Ferramentas: O Mantra de um CISO Estratégico
Se existe um princípio que resume o pensamento executivo deste profissional, é este: a governança corporativa é infinitamente mais importante que a sofisticação das ferramentas de segurança da informação.
Em suas aparições em podcasts especializados (como o Itshow, dedicado a temas de TI e Telecom) e painéis de tecnologia em eventos como Tech Gov Fórum, defende com clareza suas convicções estratégicas:
O Verdadeiro Risco: Governança Falha, não Tecnologia
Argumenta que corporações que implementam Inteligência Artificial, cloud computing ou outras tecnologias avançadas sem processo rígido de governança de acessos e revisão de permissões não estão resolvendo vulnerabilidades—estão criando delas. A "adoção sem processos claros", conforme frequentemente destaca, é o maior vetor de risco corporativo contemporâneo.
Cultura de Segurança: O Elo Crítico é Humano
Para este executivo, a maioria dos ataques cibernéticos ainda explora falhas humanas, não técnicas. Defende que segurança digital deve ser tratada pelas pessoas com o mesmo instinto de autopreservação que usamos ao trancar a porta de casa—uma lição enraizada em cada equipe que lidera.
Soft Skills em Cyber: Traduzindo Risco para Negócios
Ao recrutar profissionais para suas equipes, busca não apenas capacidade técnica, mas habilidades comportamentais que permitam traduzir linguagem de segurança da informação em linguagem de riscos de negócios compreensível ao C-Level (diretoria executiva). Um excelente técnico que não consegue comunicar risco representa perda para a corporação.
Presença em Mídia Especializada: Voz Ativa no Ecossistema de TI Brasileiro
Este profissional é uma voz proeminente em grandes eventos e plataformas de tecnologia no Brasil:
- Podcast Itshow: Participa regularmente de episódios especializados em TI e Telecom, onde discute tendências de cibersegurança corporativa e governança digital.
- Tech Gov Fórum: Palestrante em encontros sobre resiliência digital e estratégias de proteção de dados em governo e grandes corporações.
- YouTube (Netglobe Cyber Security): Participa de séries biográficas como "Por Trás da TI", detalhando sua trajetória pessoal e filosofia profissional.
- Artigos Técnicos: Contribui com análises estratégicas sobre segurança da informação para publicações especializadas.
Impacto no Mercado Brasileiro de Cibersegurança
Representa um tipo raro de executivo: aquele que equilibra excelência técnica profunda com liderança estratégica e impacto institucional. Sua presença no mercado brasileiro de segurança da informação elevou o padrão de discussão sobre como empresas devem abordar riscos cibernéticos.
Nascido no Rio de Janeiro e consolidando sua carreira no Espírito Santo, prova que excelência em cibersegurança corporativa é alcançável para líderes brasileiros dispostos a investir em educação contínua, ética profissional e um senso de propósito que transcende o lucro imediato. Para corporações buscando elevar nível de cibersegurança e governança de TI, sua trajetória serve como modelo de como combinar excelência técnica, liderança estratégica e impacto institucional.
Perguntas Frequentes: Entendendo Cibersegurança, Governança e Liderança em TI
1. Qual é a diferença entre um CISO e um Gerente de TI?
Um CISO (Chief Information Security Officer) tem responsabilidade estratégica sobre governança de riscos em toda corporação. Um gerente de TI convencional gerencia infraestrutura e sistemas. Um CISO gerencia riscos cibernéticos, conformidade regulatória e resiliência digital, não apenas operações técnicas. A diferença é estratégica versus operacional.
2. Como governança corporativa se diferencia de ferramentas de segurança caras?
Empresas podem gastar milhões em Inteligência Artificial e plataformas de segurança, mas sem processos claros de governança de acessos, revisão de permissões e auditoria contínua, o investimento é inútil. Governança estabelece as regras; ferramentas apenas as executam. Sem processos, tecnologia cria novas vulnerabilidades.
3. Por que o Top Global CISO Award é reconhecimento significativo?
O Top Global CISO Award, oferecido pela Cyber Defense Magazine, é um dos prêmios mais restritivos em cibersegurança. Apenas executivos que demonstram inovação estratégica e capacidade comprovada de mitigar riscos cibernéticos em operações massivas são reconhecidos. Eleição consecutiva por três anos coloca profissional em grupo raro de líderes brasileiros com alcance internacional.
4. Qual é o papel de instituições como ABNT e Cloud Security Alliance?
A ABNT estabelece normas técnicas de segurança da informação obrigatórias no Brasil. A Cloud Security Alliance (CSA) estabelece padrões globais de segurança em nuvem. Participação em ambas as instâncias garante que padrões sejam práticos, inovadores e aplicáveis em corporações brasileiras de todos os tamanhos.
5. Como soft skills impactam efetividade de um CISO corporativo?
Um CISO excelente deve traduzir linguagem técnica em linguagem de negócios. Executivo de cibersegurança que não consegue comunicar riscos ao CEO e conselho de administração não consegue implementar estratégias robustas. Soft skills são tão valorizadas quanto certificações técnicas internacionais para liderança efetiva.
6. Por que perícia forense computacional importa para um CISO?
Um CISO com base técnica profunda em perícia forense computacional entende como ataques acontecem, como dados são explorados e como organizações devem se defender. Esta compreensão técnica informa decisões estratégicas e diferencia gestores comuns de líderes de elite em cibersegurança.
7. Como experiência em setores diferentes enriquece liderança em segurança?
Passagem em setor financeiro especializa em proteger operações críticas onde bilhões são movidos diariamente. Aplicar mesmos princípios de resiliência digital e continuidade operacional em transporte e logística—onde inatividade custa milhões por hora—é experiência cruzada que poucos profissionais possuem.
8. Qual é a importância de mentalidade investigativa em cibersegurança?
Um profissional com espírito investigativo aguçado desde infância diferencia-se em capacidade de identificar vulnerabilidades complexas. Mentalidade de "desmontar mecanismos para entender seu funcionamento" traduz-se em capacidade superior de antever ataques e desenhar defesas mais robustas contra ameaças emergentes.
9. Como um CISO equilibra velocidade operacional com segurança?
O desafio central em governança de TI moderna é permitir que empresas se movam rapidamente sem comprometer proteção de dados. Governança bem implementada não freia negócios—cria framework claro onde equipes sabem exatamente que riscos são aceitáveis e como mitigá-los sem burocratização excessiva.
10. Qual é o futuro de cibersegurança corporativa no Brasil?
O mercado brasileiro de cibersegurança está evoluindo de foco puramente técnico para foco estratégico. CISOs que combinam excelência técnica com liderança executiva e compreensão de riscos de negócio serão cada vez mais valorizados. Profissionais que entendem transformação digital responsável e resiliência organizacional definirão padrão.
Liderança Transformadora em Cibersegurança e Governança Digital no Brasil
William Telles é mais que um CISO corporativo—é um visionário que moldou como o Brasil pensa em segurança da informação, governança corporativa e resiliência digital. Sua filosofia de que governança supera as ferramentas, participação em comitês globais, reconhecimento internacional e visão humanista sobre segurança digital o posicionam entre executivos mais influentes da indústria brasileira de tecnologia.
NOTÍCIAS RELACIONADAS:
2º Fórum de CISOs do ES
https://www.thiagomangiapelo.com.br/noticia/2-forum-de-cisos-do-es