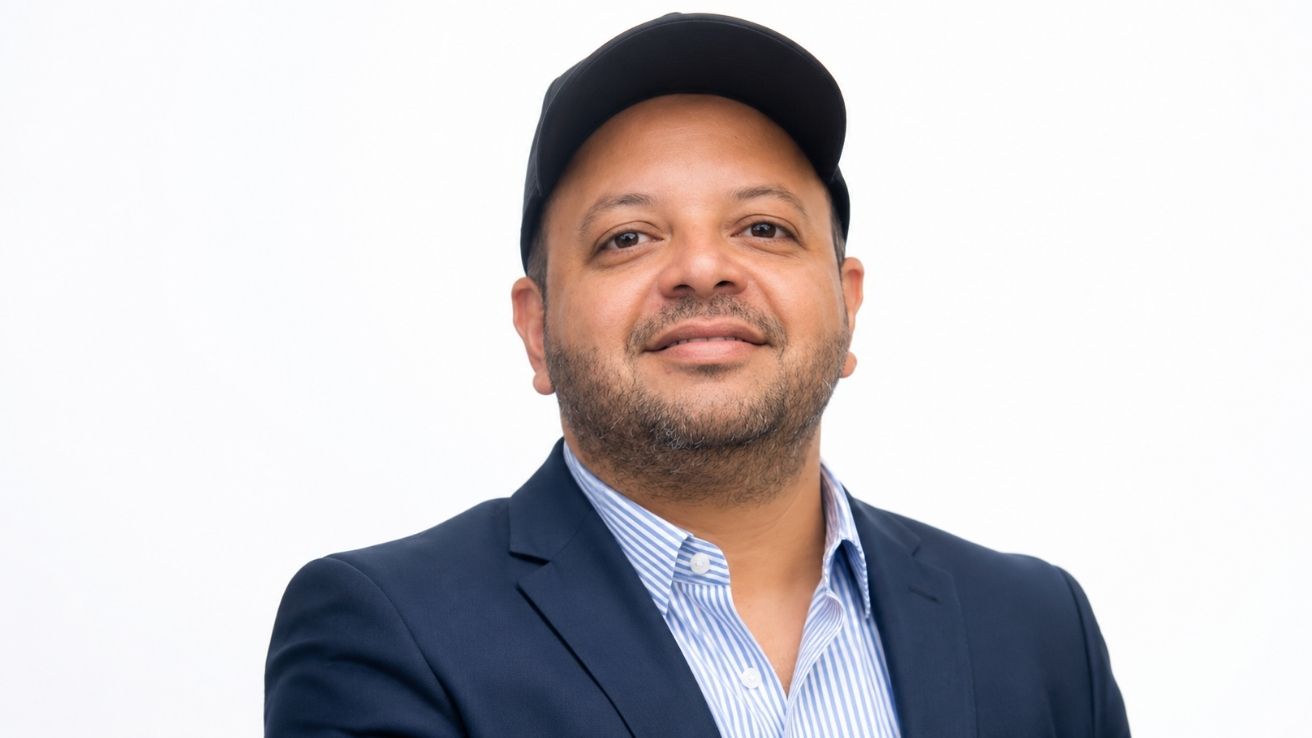
Quando Fábio Pereira era apenas um jovem estagiário na multinacional francesa Saint-Gobain, no final dos anos 1990, ninguém poderia imaginar que aquele rapaz com curiosidade insaciável pela tecnologia se tornaria uma das principais referências em segurança digital e governança corporativa do Brasil. Mais de três décadas depois, sua trajetória é um exemplo vivo de como visão estratégica, especialização contínua e disposição para inovar podem transformar uma carreira em uma verdadeira revolução no mercado de tecnologia.
A história de um executivo bem-sucedido nem sempre começa de forma convencional. No caso de Fábio, não é apenas a narrativa de liderança corporativa. É a narrativa de um visionário que enxergou antes de muitos profissionais a urgência crescente da proteção de dados, das ameaças cibernéticas e da necessidade de governança corporativa robusta em um mundo cada vez mais conectado. E hoje, com sua empresa sediada em Vitória, Espírito Santo, ele consolida essa experiência em soluções práticas, consultoria estratégica e, agora, em um livro que promete reescrever o modo como empresas enfrentam a sobrevivência digital.
A Origem: Quando Tudo Começava com Redes e Infraestrutura
A jornada profissional iniciou em 1995, momento em que a internet ainda engatinhava no Brasil e a maioria das organizações simplesmente não compreendia a dimensão do que a transformação digital traria. Formado em Processamento de Dados e Análise de Sistemas, ele começou sua carreira não em uma startup de garagem, mas em uma das gigantes globais da construção civil e materiais especializados.
Na Saint-Gobain, Fábio Pereira absorveu desde cedo o rigor operacional de uma multinacional, onde cada decisão de infraestrutura tecnológica precisava escalar globalmente e suportar operações críticas. Essa experiência em um ambiente corporativo de alto nível criou a sensibilidade para compreender que tecnologia não é meramente uma ferramenta, mas um ativo estratégico que precisa estar alinhado aos objetivos do negócio.
Mas ele não permaneceria apenas como um empregado. Aos 21 anos, ainda enquanto construía experiência profunda, fez o que poucos naquela época se atreviam a fazer: fundou sua primeira empresa, a Compwave. A iniciativa, focada em infraestrutura e manutenção de redes de computadores, marcou o início de uma jornada como empreendedor.
Aquela pequena operação de redes de computadores era, na verdade, o laboratório vivo onde começaria a entender os primeiros sinais daquilo que a indústria chamaria, anos depois, de transformação digital. Enquanto seus contemporâneos ainda discutiam se a internet era passageira, ele já estava lá, nas trincheiras, estruturando a ossatura tecnológica de empresas que queriam crescer.
A Pivotagem Estratégica: Do Técnico ao Consultor Estratégico
Se o período inicial foi marcado pelo domínio técnico e operacional, o ano 2006 representou um ponto de inflexão. Naquele momento, não apenas acumulava mais de uma década de experiência técnica, mas havia desenvolvido algo muito mais valioso: a compreensão de que o verdadeiro valor em tecnologia não está na infraestrutura em si, mas na estratégia que a permeia.
Fábio Pereira migrou, então, fortemente para a área comercial e de consultoria estratégica. Essa mudança não foi apenas uma questão de função ou título. Foi uma transformação mental de quem passa de "executar tecnologia" para "pensar tecnologia como instrumento de negócio".
Como consultor estratégico, começou a gerenciar grandes distribuições nacionais e firmar parcerias de altíssimo nível com os gigantes globais da indústria de tecnologia. Microsoft, CheckPoint, Polycom e Axis Communications não eram nomes aleatórios no portfólio. Cada uma delas representa um segmento crítico do mercado de tecnologia: sistemas operacionais e cloud (Microsoft), segurança e firewalls (CheckPoint), comunicações unificadas (Polycom) e videomonitoramento inteligente (Axis Communications).
O que conquistou a confiança de empresas dessa envergadura? A resposta está na combinação rara de três competências: experiência técnica profunda, compreensão de mercado e capacidade de traduzir necessidades técnicas complexas em estratégias comerciais viáveis. Enquanto muitos consultores de sua geração permaneciam reféns de uma ou outra dimensão, ele construía pontes entre todas elas.
A Especialização de Elite: A Certificação CISO Leader Certified
Paralelamente a sua trajetória como empreendedor e consultor, buscou consolidar sua expertise através de certificações de ponta. O ponto alto dessa busca contínua por excelência foi a obtenção do título de CISO Leader Certified – a credencial mais elevada para um Chief Information Security Officer (Diretor de Segurança da Informação).
Essa certificação não é simplesmente um diploma que se coloca na parede. É o reconhecimento formal de que o profissional possui a profundidade técnica, a maturidade estratégica e a liderança necessária para desenhar estratégias complexas contra crimes cibernéticos, mitigar riscos massivos de vazamento de dados corporativos e, mais importante, comunicar essas necessidades ao C-suite de uma organização de forma que ela compreenda e invista adequadamente.
Portanto, não era apenas um executivo com experiência. Era um especialista certificado, capaz de olhar para o cenário de ameaças digitais do planeta e traduzir aquela complexidade em ações estruturadas, mensuráveis e alinhadas aos objetivos corporativos.
Tantec Brasil: O Laboratório de Soluções Contemporâneas
Hoje, atua como CEO da Tantec Brasil, uma consultoria e integradora especializada sediada em Vitória, Espírito Santo. Mas essa não é uma empresa comum de TI. É uma operação que respira os desafios mais sofisticados do ecossistema corporativo moderno.
A Tantec Brasil funciona em três frentes de atuação que espelham perfeitamente as prioridades das grandes corporações contemporâneas:
Segurança e Defesa Cibernética
A frente mais visível e urgente do negócio é a implementação de NG SOC – Next-Generation Security Operations Center, ou Centrais de Operações de Segurança de Nova Geração. Enquanto muitas empresas ainda dependem de monitoramento manual e reativo, o conceito de NG SOC implementado representa a evolução: centrais de monitoramento de ameaças em tempo real, potencializadas por Inteligência Artificial e Machine Learning.
O que isso significa na prática? Significa que quando uma ameaça cibernética emerge em qualquer ponto da infraestrutura corporativa, algoritmos inteligentes a detectam antes mesmo que o crime avance. Significa que padrões de comportamento anormal são identificados automaticamente, ameaças zero-day são antecipadas, e o time de segurança humano pode focar no que realmente importa: resposta estratégica, não detecção manual.
Essa abordagem coloca clientes da Tantec Brasil em uma posição drasticamente diferente daqueles que ainda operam com ferramentas de geração anterior. Enquanto a competição detecta um ataque em horas, eles o interrompem em minutos.
Continuidade de Negócios e Resiliência
A segunda frente de atuação é o desenvolvimento de planos de continuidade corporativa. Isso inclui três pilares técnicos complementares: DRP (Disaster Recovery Plan – Plano de Recuperação de Desastres), BIA (Business Impact Analysis – Análise de Impacto nos Negócios) e BCP (Business Continuity Plan – Plano de Continuidade de Negócios).
Para uma grande corporação, esses documentos não são meramente protocolos teóricos. São roteiros estruturados que garantem que a empresa não pare de funcionar mesmo diante de um ataque hacker massivo, falha de infraestrutura crítica ou desastre natural. A equipe entende que continuidade de negócios não é um assunto de tecnologia – é um assunto de sobrevivência corporativa.
Automação, Cloud e Dados Preditivos
A terceira frente de atuação reflete o entendimento sobre onde a indústria está caminhando. A Tantec Brasil desenvolve soluções focadas em Robótica de Processos (RPA), Cloud Computing em suas diversas modalidades, plataformas SaaS e Analytics preditivo.
Essas tecnologias, frequentemente vistas como modismos por executivos menos atentos, representam a próxima fronteira da competitividade. Empresas que não automatizam processos manuais, que não migram para modelos cloud, que não extraem inteligência dos seus dados, serão deixadas para trás. E a Tantec Brasil está aí exatamente para evitar que seus clientes fiquem obsoletos.
O Framework DSP: Quando a Experiência Vira Metodologia
Se a trajetória até este ponto poderia ser resumida como "um consultor bem-sucedido", o próximo capítulo é o que transforma a história em algo verdadeiramente significativo: a criação e sistematização do Framework DSP.
DSP significa "Pirâmide da Sobrevivência Digital" – e é exatamente aquilo que promete ser. Fábio Pereira e sua coautora Melissa Ferraz Esposito, especialista reconhecida no mesmo ecossistema, consolidaram décadas de experiência prática em uma metodologia visual, intuitiva e aplicável.
O conceito fundamental do DSP é que a proteção digital e a governança corporativa não são domínios caóticos ou completamente customizados. Existem estruturas, camadas e pilares que podem ser organizados hierarquicamente – como uma pirâmide. Na base, estão as fundações (políticas, processos, conformidade com legislações como LGPD). Nos níveis intermediários, as estratégias de defesa específicas. No topo, a visão estratégica de resiliência digital que permeia toda a organização.
O que torna o DSP extraordinário é que não tentou criar uma metodologia genérica e universal. Capturou a essência da experiência em três décadas e a traduziu em um modelo que qualquer organização – do PME ao grande conglomerado – pode adotar, adaptar e implementar. A pirâmide é flexível, escalável, mas baseada em fundações sólidas.
O Livro: DSP – A Pirâmide da Sobrevivência Digital
A sistematização final dessa jornada veio em forma de livro. Publicado pela Silex Editora, "DSP – A Pirâmide da Sobrevivência Digital" é a consolidação definitiva do conhecimento acumulado pela parceria entre Fábio Pereira e Melissa Ferraz Esposito.
O livro não é um tratado acadêmico abstrato, nem um manual técnico impenetrável. É um guia prático de sobrevivência corporativa em um mundo onde a ausência de proteção digital adequada é equivalente a deixar as portas da empresa abertas para invasores. Os autores detalham as melhores práticas de governança, a conformidade com legislações de privacidade (especialmente a LGPD – Lei Geral de Proteção de Dados), e igualmente importante, a mentalidade que precisa permear uma organização para que ela realmente compreenda riscos digitais antes que eles destruam a reputação da marca.
O grande diferencial da obra é a linguagem. Fábio Pereira e Melissa Ferraz Esposito conseguem traduzir termos altamente técnicos da cibersegurança em estratégias práticas de negócios. Não estão falando para CTOs e CISOs exclusivamente. Estão falando para CEOs, presidentes, gestores e qualquer profissional responsável pela resiliência organizacional.
O Impacto: Por Que Esta Jornada Importa
A trajetória de Fábio Pereira – do estagiário curioso na Saint-Gobain ao CEO de uma consultoria de segurança de ponta, passando pela criação de um framework que promete reescrever o modo como empresas enfrentam riscos digitais – não é apenas a história de um homem bem-sucedido. É um exemplo de como especialização contínua, visão estratégica e disposição para entregar valor real transformam carreiras em legados.
Em um contexto onde o Brasil precisa desesperadamente de mais lideranças especializadas em segurança digital e governança corporativa, figuras como este profissional são faróis. Provou que é possível consolidar experiência técnica profunda, competência comercial, certificações de elite e ainda assim manter-se conectado aos desafios reais das empresas brasileiras.
Quando a maioria dos consultores de cibersegurança fala em abstrações, a abordagem é de implementação. Quando a maioria dos líderes ignora os riscos digitais, documenta, sistematiza e oferece caminhos concretos para mitigação. E quando o mercado precisa de educação sobre o tema, publica um livro que promete se tornar referência.
A história é, portanto, a de alguém que compreendeu antes de muitos que no século XXI, a segurança da informação não é um custo inevitável ou um departamento burocrático. É o alicerce sobre o qual qualquer negócio moderno precisa ser construído. E há três décadas, vem provando esse entendimento através de ação, não apenas de teoria.
Perguntas Frequentes Sobre Cibersegurança e Governança Digital
P: Qual é exatamente a trajetória profissional desde o início na Saint-Gobain?
R: Iniciou em 1995 como estagiário na multinacional Saint-Gobain, com formação em Processamento de Dados e Análise de Sistemas. Aos 21 anos, fundou a Compwave, empresa de infraestrutura de redes. Em 2006, migrou para consultoria estratégica e firmou parcerias com gigantes como Microsoft e CheckPoint. Atualmente, atua como CEO da Tantec Brasil, empresa especializada em segurança cibernética, continuidade de negócios e transformação digital.
P: O que significa a certificação CISO Leader Certified?
R: CISO Leader Certified é a credencial mais elevada para um Chief Information Security Officer. Reconhece profissionais com profundidade técnica, maturidade estratégica e liderança necessária para desenhar estratégias contra crimes cibernéticos, mitigar riscos de vazamento de dados e comunicar essas necessidades ao C-suite corporativo de forma estratégica e executável.
P: Como funciona o NG SOC implementado pela Tantec Brasil?
R: NG SOC (Next-Generation Security Operations Center) são centrais de monitoramento de ameaças em tempo real potencializadas por Inteligência Artificial e Machine Learning. Diferentemente de operações tradicionais que dependem de monitoramento manual, essas soluções detectam ameaças automaticamente, identificam padrões anormais de comportamento e antecipam ameaças zero-day, permitindo resposta estratégica em vez de reação manual.
P: O que é o Framework DSP e como funciona?
R: DSP significa "Pirâmide da Sobrevivência Digital" e é uma metodologia que organiza hierarquicamente os elementos de proteção digital e governança corporativa. Na base estão as fundações (políticas, processos, conformidade). Nos níveis intermediários, estratégias de defesa específicas. No topo, a visão estratégica de resiliência digital. O framework é flexível, escalável e aplicável de PMEs a grandes corporações.
P: Qual é o diferencial do livro "DSP – A Pirâmide da Sobrevivência Digital"?
R: O livro traduz termos técnicos complexos da cibersegurança em estratégias práticas de negócios. Em vez de focar exclusivamente em CTOs e CISOs, fala para CEOs, presidentes, gestores e qualquer profissional responsável pela resiliência organizacional. Condensa décadas de experiência prática em um guia aplicável e acessível.
P: Por que as parcerias com Microsoft e CheckPoint foram importantes?
R: As parcerias colocaram em contato direto com os segmentos mais críticos da indústria de tecnologia: sistemas operacionais, cloud, segurança, firewalls, comunicações unificadas e videomonitoramento. Essas experiências aprofundaram a compreensão de como tecnologia estratégica realmente funciona em escala corporativa.
P: Qual é o enfoque principal da Tantec Brasil?
R: A Tantec Brasil atua em três frentes: (1) Segurança e Defesa Cibernética através de NG SOC e proteção de dados, (2) Continuidade de Negócios com planos de DRP, BIA e BCP, e (3) Automação, Cloud Computing, SaaS e Analytics preditivo. Todas as frentes refletem uma compreensão profunda dos desafios estratégicos das corporações modernas.
No contexto atual de ameaças digitais crescentes e regulamentações cada vez mais rigorosas, profissionais e empresas que conseguem consolidar experiência técnica, visão estratégica e capacidade de execução prática se destacam como diferenciais competitivos reais. A história aqui narrada é exemplo de que é possível construir uma carreira sólida e relevante sem nunca perder a conexão com os desafios autênticos que as empresas brasileiras enfrentam cotidianamente na proteção de seus dados e resiliência digital.
NOTÍCIAS RELACIONADAS:
2º Fórum de CISOs do ES
https://www.thiagomangiapelo.com.br/noticia/2-forum-de-cisos-do-es